Aktualizacje WordPressa: dziury są we wtyczkach, nie w rdzeniu
Sam buduję strony na WordPressie i nadal uważam, że to dobry wybór dla wielu firm. Ale gdy klient pyta mnie, czy WordPress jest bezpieczny, odpowiadam: rdzeń tak, problemem są wtyczki i brak aktualizacji. Poniżej liczby z 2025 i 2026 roku oraz prosta lista, co sprawdzić na swojej stronie.
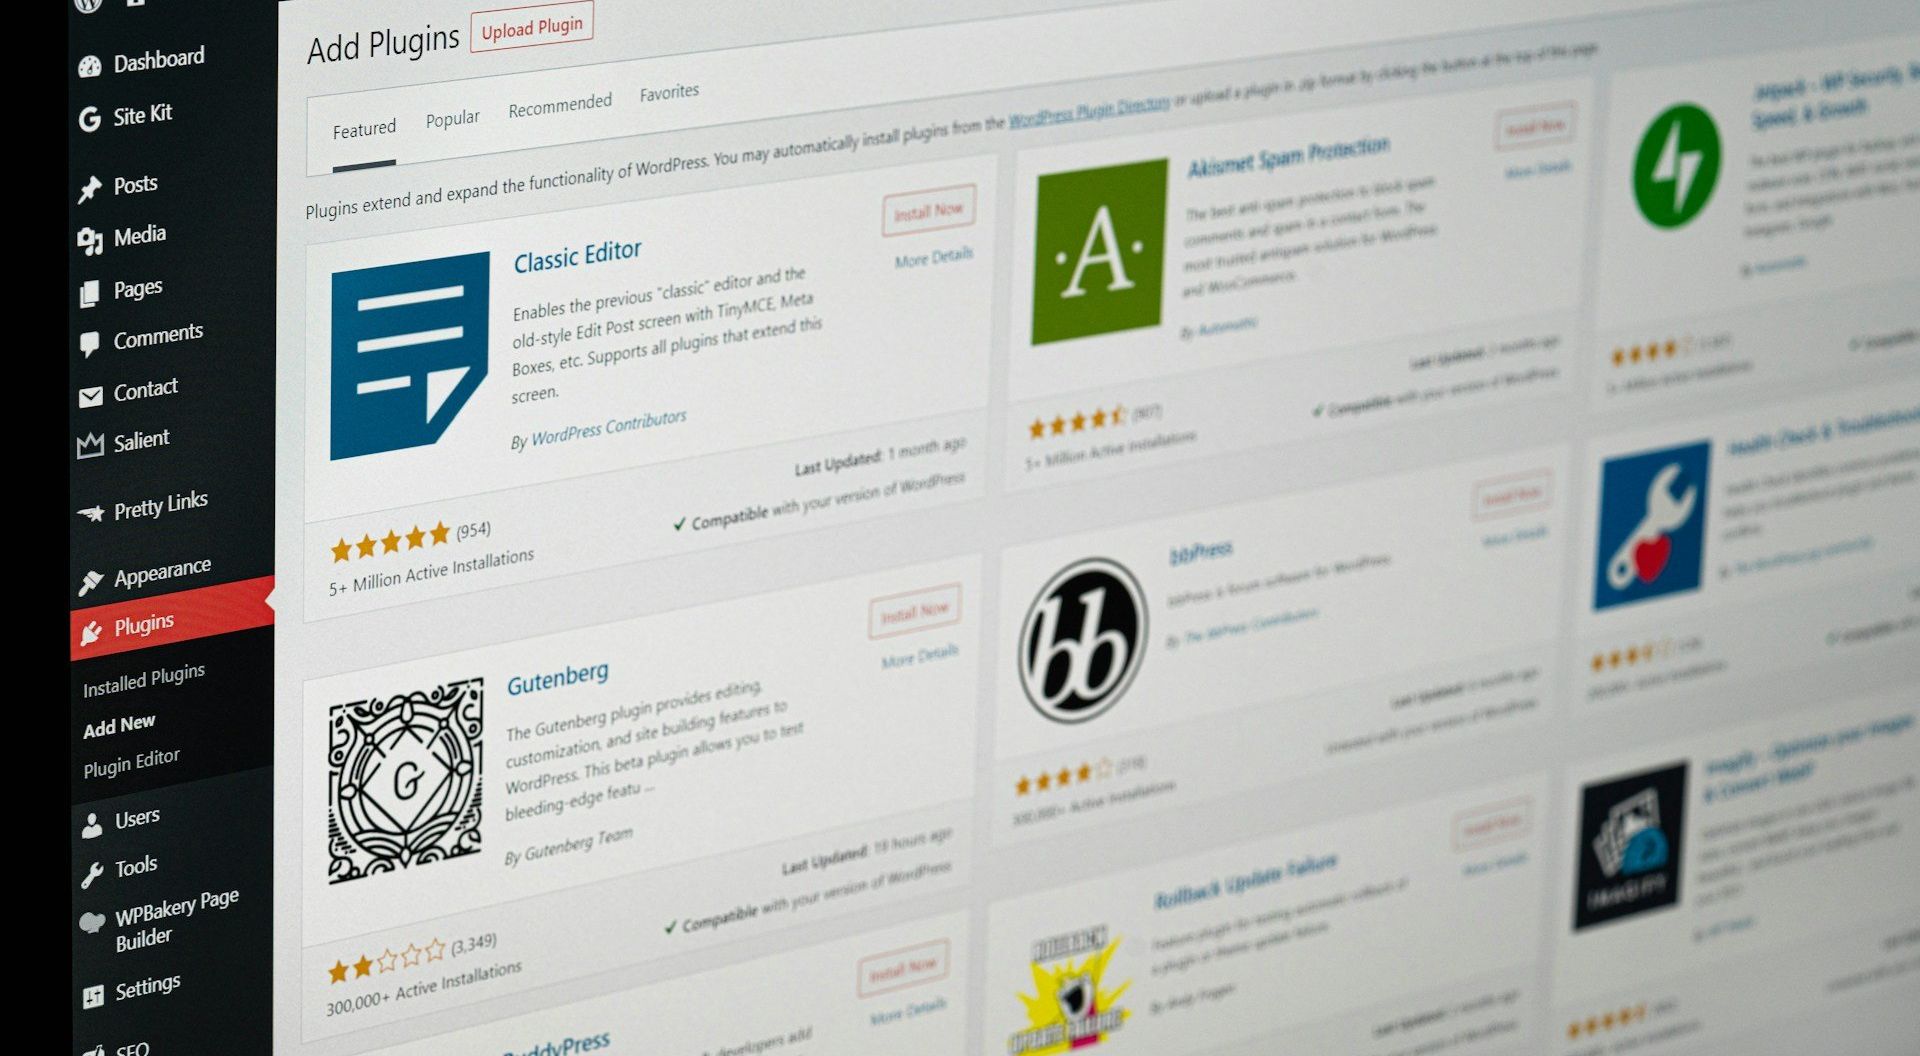
Każda wtyczka to kod kogoś innego, który działa na Twojej stronie. Zdjęcie: Justin Morgan / Unsplash.
Dlaczego to dotyczy prawie każdej firmy
Według W3Techs WordPress działa na 39,3% wszystkich stron w internecie i na 58,1% stron, których system CMS da się rozpoznać. Jeśli masz firmową stronę, jest spora szansa, że stoi właśnie na nim. A to oznacza, że boty atakujące WordPressa trafią też do Ciebie, niezależnie od tego, jak mała jest Twoja firma.
Co mówią dane o lukach
Najdokładniejsze liczby publikuje Patchstack. W raporcie State of WordPress Security in 2026 opisuje cały 2025 rok:
- znaleziono 11 334 nowe luki w ekosystemie WordPressa, o 42% więcej niż w 2024 r.,
- 91% z nich dotyczyło wtyczek, 9% motywów, a w samym rdzeniu było ich tylko 6, wszystkie o niskim priorytecie,
- 46% luk nie miało poprawki w dniu publicznego ujawnienia,
- dla najczęściej atakowanych luk mediana czasu do pierwszego ataku wyniosła 5 godzin,
- płatne wtyczki i motywy miały 3 razy więcej luk wykorzystywanych w atakach niż darmowe.
Te 5 godzin robi na mnie największe wrażenie. Jeśli aktualizujesz stronę „raz na jakiś czas”, to przy groźnej luce jesteś po prostu za późno. Płatna wtyczka też nie daje spokoju ducha, liczby pokazują raczej odwrotnie.
Patchstack sprawdził też, ile typowe zabezpieczenia hostingu blokują. Przy atakach na znane luki WordPressa było to 12%, w szerszym teście 26%. Uczciwie dodam, że Patchstack sprzedaje własną ochronę, więc ma interes w takich wynikach. Mimo to wniosek jest prosty: nie zakładaj, że hosting załatwi to za Ciebie.
Stare wersje to otwarte drzwi
Z oficjalnych statystyk WordPress.org wynika, że około 34% stron nie działa na aktualnej wersji głównej WordPressa (7.1). Jeszcze gorzej jest z PHP: około 32% stron używa wersji starszej niż 8.2, a 14,4% wciąż jedzie na PHP 7.4.
Tymczasem według php.net wspierane są dziś tylko wersje od 8.2 do 8.5. PHP 8.2 dostaje już tylko poprawki bezpieczeństwa i to do 31 grudnia 2026 r. Wszystko starsze nie dostaje żadnych łatek.
Stara, niełatana strona to wymarzony cel. Niedawno opisywałem, jak przestępcy wstawiają na przejęte strony fałszywą weryfikację Cloudflare, żeby zarażać komputery odwiedzających. Właściciel często dowiaduje się o tym od klientów.
Co zrobić na swojej stronie
Nie musisz być programistą, żeby ograniczyć ryzyko. Ja robię to tak:
- Usuń nieużywane wtyczki i motywy. Wyłączona wtyczka nadal leży na serwerze. Każda, której nie potrzebujesz, to niepotrzebne ryzyko.
- Włącz automatyczne aktualizacje tam, gdzie to bezpieczne. Małe wtyczki i poprawki bezpieczeństwa rdzenia mogą aktualizować się same. Duże wtyczki, np. sklep albo kreator stron, najpierw testuję na kopii strony.
- Sprawdź wersję PHP u hostingodawcy. Zwykle zmienia się ją jednym kliknięciem w panelu. Celuj w 8.3 lub nowszą, bo 8.2 traci wsparcie z końcem 2026 r.
- Wybieraj wtyczki od aktywnych autorów. Zanim coś zainstalujesz, zobacz datę ostatniej aktualizacji i liczbę instalacji. Wtyczka bez aktualizacji od roku to sygnał ostrzegawczy.
- Śledź luki we wtyczkach, których używasz. Bazy takie jak Patchstack czy WPScan wysyłają powiadomienia o nowych lukach.
- Trzymaj kopię zapasową poza serwerem. Jeśli coś pójdzie nie tak, przywrócisz stronę w godzinę, a nie w tydzień.
Strona to nie plakat, tylko oprogramowanie
Plakat wieszasz raz i zapominasz. Stronę trzeba aktualizować, bo działa na niej kod dziesiątek różnych autorów. Dlatego przy każdej stronie od początku ograniczam liczbę wtyczek i wybieram tylko te, którym ufam.
Jeśli planujesz nową stronę albo chcesz uporządkować starą, zobacz moją ofertę strony internetowej. Po wdrożeniu przez 30 dni dbam o stronę i pokazuję, jak bezpiecznie ją aktualizować.
Wszystkiego dobrego,
Sławek
Jeśli potrzebujesz strony, która buduje zaufanie i prowadzi do kontaktu, zobacz ofertę strony internetowej .
Technologia, która pracuje na Twój biznes
Gotowy na transformację swojego biznesu? Porozmawiajmy o Twoich potrzebach i znajdźmy najlepsze rozwiązanie.